Affichage des articles dont le libellé est LIO - LID. Afficher tous les articles

vendredi 27 septembre 2013

Réagir à l'attaque informatique : quelle complexité ?

Source : carnal0wnage.attackresearch.com
L'inspiration de cet article est venu ailleurs alors que l'on m'interrogeait sur la signification du terme "APT" pour "Advanced Persistant Threat" et sa portée. L'acronyme, un peu comme "cyber", a fini par devenir un terme usuel dont le sens n'est pas très clair. On entend parfois n'importe quoi à son sujet comme l'individu qui s'exclame : "ah, j'ai reçu un pdf ...j'ai une APT"...

En premier lieu, il ne s'agit pas d'une maladie mais d'une tentative de synthèse pour un phénomène complexe. L'idée est de représenter les caractéristiques des attaques informatiques "modernes" en insistant sur leurs facettes :

- "Avancées" comme relativement complexes parfois dans leurs aspects techniques, fréquemment dans l'orchestration des actions et la malignité des techniques. On peut également y entendre la prise de contrôle "avancée" d'un réseau avec le gain de privilèges très élevés.

- "Persistantes" car bien souvent, il s'agit, une fois entrée, de durer et de persister en dépit des efforts des responsables légitimes pour vous déloger. La notion de persistance illustre aussi bien gagner le contrôle durablement et en profondeur d'une machine que de l'ensemble d'un réseau.

Pour ma part, c'est ainsi que je le comprends. Effectivement, bien souvent, et comme le rappelle les éléments publics de certaines affaires célèbres, "Bercy" ou "Areva", tout cela commence bien souvent par un acte individuel et anonyme qu'est l'ouverture d'un fichier délibérément piégé et rendu attractif.

Toutefois, pour le profane, le praticien SSI apparaît parfois un peu austère voire légèrement autiste. En bref, il n'est pas illogique de ne pas comprendre ce qu'il en est. En revanche, il est toujours intéressant de savoir quels en sont les enjeux et les solutions trouvées.

Il existe de nombreux soucis dans la gestion de telles attaques. Aujourd'hui, nous en retiendrons principalement un : la détection. Nous pourrons évoquer plus tard, l'assainissement ou la reconstruction ou encore l'amélioration post-incident.

La détection recouvre en réalité deux actions bien distinctes. La première serait l'alerte, c'est à dire la découverte d'une infection initiale ou encore le sentiment que "ça colle plus" ou que "Houston, on a un problème"...La seconde consiste à mesurer le profondeur du problème et à détecter l'ampleur de celui-ci.

L'alerte dépend de nombreux facteurs. Une bonne équipe SSI peut disposer de moyens de recueil d'infos et d'analyse permettant de matérialiser de tels problèmes. Avec de la chance, l'outil de l'attaque pourra faire réagir un ou plusieurs des outils de sécurité que vous pourriez avoir (proxy, IDS, firewall, antivirus). 

Par exemple, si le composant malveillant contacte une adresse connue à l'extérieur, celle-ci peut être repérée grâce à l'usage de liste noire dans un proxy. Ou encore si le motif des flux est repérable, il pourra être détecté par une sonde de détection d'intrusion. Parfois, c'est le comportement de vos équipements qui sera détecté par un autre acteur : "Allo, M. RSSI ? Oui... ? Je suis administrateur sécurité dans la société machin et l'un de vos serveurs est décidément très motivé pour scanner mes ports et trouver des failles !".

Mesurer l'ampleur de l'attaque dépend de plusieurs facteurs. Mais l'idée principale est les acteurs en présence ne disposent pas toujours d'une représentation des systèmes à l'état "sain". Autrement dit, c'est un peu chercher la fameuse aiguille dans la non moins fameuse botte de foin ! Prenons un exemple courant : vous rencontrez un homme très pâle : est-il malade ? est-il doté d'une telle constitution ? A-t-il mangé quelque chose de périmé ? Ou bien ressort-il d'une longue maladie ?

C'est un peu la même idée en fait car la comparaison avec un état sain nécessite de d'abord connaitre cet état : la préparation, et c'est évident, à subir de telles attaques est donc indispensable. Par exemple, lorsque l'analyse détient la liste des comptes dans un annuaire d'entreprise ou encore la liste des utilisateurs d'un serveur, comment pourra-t-il savoir si certains comptes sont illégitimes ? 

Ou bien encore, tel programme est-il légitime ? Tel exécutable est-il bien celui qu'il parait être ?

Les professionnels de la SSI ont bien fini par comprendre le problème car l'alerte et la détection de l'ampleur ont un point commun : il faut savoir ce que l'on cherche. Une des réponses a donc été les indicateurs de compromission (IoC) qui se traduit bien en anglais : Indicators of Compromise.

L'objectif est de fournir tant un moyen d'alertes que de mesure de l'ampleur en définissant, par référence à un cas connu, les modalités ou les "symptômes" de l'infection. Le rapport Mandiant et la société du même nom ont d'ailleurs développé un outil comprenant un format (un langage commun) permettant de lire et de créer de tels indicateurs.

Dans l'exemple cité en source, il est possible de télécharger la liste des IOCs de l'attaque en question et de les parcourir afin de définir des modalités adaptées de recherche de ces caractéristiques. Notez aussi l'outil Yara qui a plusieurs  modules dont l'objet est d'intégrer plusieurs types d'IOC (des séquences de caractères par exemple) pour les recherchez de manière systématique sur des fichiers et des arborescences. On peut même y ajouter des règles en demandant de rechercher telle règle OU telle autre ou bien celle-ci ET celle-là.

L'originalité et l'utilité des IOC est la multiplicité des informations et la combinaison de celles-ci que l'on peut faire. Par exemple, dans le cas cité ci-dessous, on trouve aussi bien : des empreintes de fichiers, des adresses IP en destination (utilisées peut-être pour l'exfiltration de données ou l'envoi de commandes) ou encore des chaines de caractères spécifiques. 

Celles-ci sont combinées pour tenir compte des versions et évolutions du malware. C'est typiquement l'usage du "OU" : la diversité des empreintes uniques (hash) de fichiers ne limite par la possibilité de détecter telle ou telle version.

Les IOCs ne sont pas la solution parfaite mais adossées à la réactivité de la communauté, elles constituent une réponse intéressante à ces problématiques d'APT que nous venons d'évoquer. Nul doute que d'autres idées viendront afin de progresser dans le traitement de ces sujets complexe mais au coeur de l'actualité en sécurité !

Source :


mercredi 18 septembre 2013

Chaire de Cybersécurité/Cyberdéfense - St Cyr & Sogeti/thales

Retrouvez en ligne les articles produits par la chaire cyberdéfense ainsi que ceux issus du colloque consacré à la Chine.


Notez en particulier la profusion d'articles ou d'interviews de personnalités, chercheurs ou autres, étrangers. Cela permet notamment d'avoir un aperçu de la manière dont ils approchent les sujets.

Bonne lecture !

Source : dans le texte

lundi 26 août 2013

La sécurité de l’information est-elle un échec ? Que faire alors ? Ecce homo

Source : http://www.scoop.it
Aujourd'hui, j'ai le plaisir de vous informer de la publication du dernier volet de la série d'article consacrée à la sécurité, ses échecs et les solutions envisagées:

http://alliancegeostrategique.org/2013/08/27/la-securite-de-linformation-est-elle-un-echec-que-faire-alors-ecce-homo/

A toutes fins utiles, vous trouverez au début de l'article un lien vers l'ensemble des parutions précédentes.

Ce travail vient conclure une réflexion de presque 2 ans puisque le premier article avait été publié en octobre 2011. Il a été l'occasion de prendre un temps de recul alors que l'actualité accapare souvent les acteurs du domaine en les obligeant à réagir.

J'espère que vous y trouverez des idées intéressantes et peut-être même susceptible de vous aider dans votre quotidien.

La conclusion - remettre l'humain au centre - peut vous surprendre mais dans ces temps de crise et de questionnements sur nos modèles de société, il n'est pas délirant de prétendre trouver en cela une réponse.

Source : dans le texte


mercredi 29 mai 2013

On attaque ? A vos ordres, mon général, c'est quand vous voulez !

Source : Wired.com
Il semblerait que tout soit prêt pour "y aller" pour jargonner un peu. Qu'est-ce qui est prêt me direz-vous ? Et bien, l'environnement technico-opérationnel nécessaire aux lancements d'attaques informatique en parallèle aux opérations "classiques" et ce de manière fortement automatisée.

Mais que raconte-t-il songez-vous ? Hier encore, il affirmait le contraire ! Certes mais j'ai tendance à penser que - si bien réelle est cette tendance - que la multiplication des attaques informatiques qui deviendraient alors un "simple" outil militaire pourrait conduire à des tendances dommageables.

Quelle est cette tendance ? Elle se matérialise par la concomitance de 3 projets qui permettent de construire un système permettant aux décideurs américains de lancer de manière efficace, dans un cadre opérationnel classique, des attaques informatiques.

Le premier, nous l'évoquions récemment consiste à contrôler et à limiter strictement l'usage de la force aux seuls états et aux seules entités disposant d'une compétence et d'une autorité pour le faire. C'est donc éviter de manière absolue qu'un "fou" perturbe le déroulement des opérations militaires de LIO en faisant par exemple déraper le conflit.

Le second consisterait à déterminer une chaîne de commandement cohérente où les différents niveaux de commandement dispose d'une liberté d'action et de décision et où la LIO ne représente plus l'exception qu'elle continue souvent à être...Cette exception conduit à confier alors ces actions à des entités "exceptionnelles" que sont les services d'actions clandestine et de renseignement (NSA...). Cette interprétation est une représentation personnelle que je me fais de l'organisation militaire, à la lecture des brillants auteurs "mili" d'AGS. Elle ne peut prétendre à l'exactitude.

Selon un récent article, il semblerait que ce soit fait. Ainsi, toujours selon cet article, chaque commandement géographique (les UCC géographiques) serait bientôt autorisé à utiliser des détachements "LIO" pour appliquer de manière autonome des décisions en matière offensive et informatique. Des limites existent comme par exemple les frappes préemptives qui restent de la responsabilité du Président. 

En toute logique, les SROE pour "Standing Rules of Engagement" ont été mises à jour, ce que suggère l'article. Le cadre ainsi créé répondrait de manière efficace à une normalisation de l'usage de la lutte informatique offensive et limiterait les cas "exceptionnels" à des situations bien particulières.

Le troisième projet fournit l'encadrement technique et la possibilité d'avoir un degré d'efficacité élevé et surtout susceptible de répondre aux missions et objectifs que pourrait avoir un commandement géographiques. Ex. : "Moi, chef du théâtre afghan, j'ai besoin que vous piratiez telle machine que le renseignement a identifié comme appartenant à un chef rebelle"...Fiction évidemment...

A en croire Wired, cet objectif serait atteint puisque le "Projet X" répondrait à ce besoins de rendre la conduite de la lutte informatique non plus du ressort de l'expert mais du "simple soldat". Toujours selon Wired, il s'agirait de rendre la "guerre informatique aussi facile qu'Angry Birds", le fameux jeu sur smartphone. Sans reprendre l'intégralité de l'article, le travail de Wired est comme souvent très documenté, les auteurs évoquent la création d'un langage spécifique qui serait aux attaques informatiques ce que le HTML est au Web.

Bien souvent évoqué, la mise en oeuvre d'un tel dispositif et de tels processus a longtemps paru impossible en raison de l'exception technique que pouvait constituer la LIO. Pour les Etats-Unis,  une volonté de normalisation et d'encadrement a certes permis d'atteindre un résultat qui parait, sur le papier, capable de produire des effets d'ampleur. Cependant, entre le "papier" et la réalité, la mesure exacte de ses capacités doit être appréhendée avec prudence...pour ne pas se faire piéger par une forme de dissuasion de bon aloi !

Source :


vendredi 24 mai 2013

Contrôler les miliciens : une difficulté à venir ?

Source : CSIS.ORG

A l'occasion d'une conférence organisée par le CSIS, l'intervention d'un des directeurs de la NSA donne un aperçu du problème des combattants électronique auto-proclamés.

Les propos tenus par Chris Inglis, directeur adjoint de la NSA évoque ainsi la crainte d'une multiplication d'une forme de représailles privées menées par des acteurs incontrôlés. Il est vrai que ce type d'acteur est facteur de chaos alors que les USA comme tant d'autres pays semble fournir beaucoup d'effort pour donner une cohérence forte à toutes les actions relevant de la LID ou LIO.

Le cas de "th3j35t3r" ou encore "the jester" pourrait entrer dans cette catégorie d'acteurs en raison de son important hacktivisme qu'il met au service de sa compréhension des causes américaines. Par exemple, en réalisant des dénis de service sur des sites "jihadistes" au sens large (organisation, propagandes, forums...) ou encore en "exposant" les identités réelles de certains pseudos.

Les raisons poussant la NSA à ne pas encourager le "vigilantism" (une pratique apparemment assez fréquente aux Etats-Unis consistant à assurer un service de sécurité public sans pourtant disposer de l'autorité ou de la légitimité adéquate pour le faire) tiennent notamment à un besoin de maîtrise.

M. Inglis ajoute d'ailleurs une phrase particulièrement percutante - que je traduis librement ici : "il est pratiquement impossible de s'assurer d'une position avantageuse continue dans le cyberespace dans un environnement en permanente évolution". 

Cette vision se comprend d'autant mieux que selon lui, la dangereuse solution que serait ces pratiques de "guerriers privés" ne peut être retenue alors même qu'un récent rapport le préconiserait en réponse aux atteintes constantes que subiraient les entreprises chinoises en provenance de la Chine.

Un article réalisé par M. James Lewis du CSISC (source ci-dessous) fait également état de la dangerosité de ces pratiques et du crainte d'escalade qui y est liée. Il dresse également une liste de cas  pratique où autoriser de type de démarche serait susceptible de causer du tort aux Etats-Unis. Ce faisant, par exemple, ils perdraient toute crédibilité dans leur insistance pour que la Russie et la Chine soient plus offensifs vis-à-vis des organisations qui profitent d'une certaine tolérance pour conduire des activités criminelles ou d'espionnage sur Internet.

Cette problématique de la gestion des actes offensifs privés sur Internet est intéressante pour 3 raisons. D'une part, elle n'est pas sans lien avec la privatisation de la guerre que la thématique "Société militaires privées" représente assez bien. Il semble pourtant que les autorités américaines ne s'y résolvent pas, ce qui indique assez la sensibilité et la complexité des problématiques de lutte informatique.

D'autre part, cette problématique ne semble pas encore être apparue chez nous. Bien sur, ne pas la connaître ne signifie pas que quelqu'un ne l'a pas traitée. Cela ne veut pas dire non plus qu'elle n'existe pas mais sans doute qu'elle occupe encore peu le débat. En effet, la nature même d'Internet rend ce type d'actions à la fois très probable mais aussi relativement aisé.

Enfin, les craintes exprimées aux Etats-Unis ne sont pas nécessairement les nôtres. La thématique du "super héros" solitaire aux choix moraux complexes est un thème fréquent dans les films et séries. La lecture du dernier article consacré au Jester et le peignant comme un héros le montre assez bien.

Ces quelques lectures éclairent donc un problème pour le moment perçu essentiellement outre-atlantique. Il n'est pas avéré qu'il doive faire l'objet d'une inquiétude au même titre en France mais se poser une question n'a jamais amené qu'à plus de connaissance...

Source :


mercredi 13 mars 2013

Perspectives et analyse - le Cas Mandiant

Source : NYMAG.com
Quelques mots aux lecteurs : vous avez sans doute remarqué une certaine désertion de ce blog ces derniers temps. Cela n'est qu'apparence car je consacre beaucoup de temps à des articles de fond comme la chronique SSI publié sur le site de l'Alliance Géostratégique.

Est-il possible d'ignorer le rapport de la société Mandiant ? Aucun observateur investi en matière "cyber" n'aura pu échapper à multiples analyses et discussions. Certaines ont le mérite de dresser tout à la fois une bonne synthèse ainsi qu'une mise en perspective éclairante.

D'autres, dans un sens plus critique, éclairent une thématique également poursuivie par ce blog. Vous connaissez ainsi l'insatiable appétit que nous avons à brocarder l'usage irréfléchi du "cyber" ou encore la poursuite des intérêts bien compris.

Qu'il me soit permis d'attirer votre attention sur deux publications récentes qui établissent ainsi de manière percutante certaines de ces dérives. On ne présente plus Errata Security dont le ton parfois corrosif n'a d'égale qu'une profonde culture du milieu. Chacun jugera. Notez aussi l'analyse de Cédric Pernet qui sur son blog livre des réflexions sur la démarche de la société, réflexions que le recul pris par l'auteur rend passionnante.

Ce domaine, SSI, LID, "cybersécurité-si-vous-y-tenez" est une promesse de profits importants. Ces profits sont autant en monnaie sonnante et trébuchante qu'en carrière ou promotion personnelle. Si cela n'a rien de problématique en soi - après tout, l'analyse de Mandiant semble fournie et minutieuse - les dérives sont multiples. La lecture des observateurs ne doit pas être écartée.

Pour continuer sur ces sujets, vous pouvez également consulter http://cidris-news.blogspot.fr/2013/02/comparer-pour-comprendreavec.html.


Source : dans le texte

lundi 28 janvier 2013

Prendre la mesure de l'adversaire ?

Edit : Une annonce de la part de l'OTAN évoque d'ailleurs cette nécessité d'analyser la menace à proprement parler !

=============================================

L'ENISA publiait récemment ses estimations sur l'évolution de la menace informatique. On trouve également une percutante analyse transverse du rapport qui ne sera pas ici commenté. La question de la mesure et de l'évaluation de la menace pose toujours un problème alors que le FUD semble parfois resurgir de plus belle. 

La problématique du recueil et de l'exploitation des données n'est pas celle qui sera traitée ici car ses ressorts en sont bien connus. Les intérêts bien compris des entités émettant des mesures sont une source d'inquiétude et de remise en cause de leur véracité. Le discours de Mme Napolitano (voir lien "FUD) n'est pas sans lien avec un agenda parlementaire et surtout budgétaire, donc financier. A cet égard, je vous conseille le fameux "Freakonomics" qui aborde les principes de l'incitation de manière exemplaire.

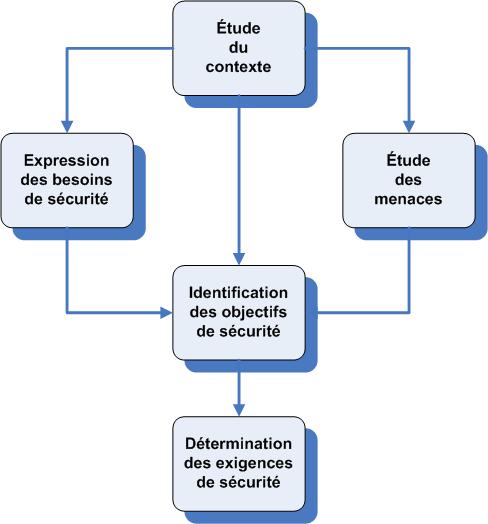
Il n'en demeure pas moins que l'affaire est complexe pour le décideur SSI qui a pour tâche de décider et donc de donner une direction à son entreprise et un sens à ces actions. Reprenons un instant une méthode classique : l'analyse de risque utilisée pour la protection de l'information. EBIOS a été choisi ici car c'est une méthode réputée et issu d'une entité dont la qualité SSI n'est pas douteuse. Ayant réalisé des études comparatives sur les normes et standards en matière de protection de l'information, il m'est possible de vous affirmer qu'elle présente une capacité de représentation intéressante.


L'intérêt de cette démarche est qu'elle dissocie nettement l'étude des besoins de sécurité et l'étude de la menace. En effet, à force de réflexion, il est apparu que l'étude de la menace présente aujourd'hui des problématiques complexes. A l'opposé, étudier son besoin de sécurité n'est pas aisé mais les acteurs d'un métier particulier savent en général assez bien ce qui a de la valeur, ce qui n'en a pas, les ressources indispensables et les secrets à garder même s'il faut les aider à le formaliser.

Sans dénigrer cet aspect, j'ai été conduit à me demander si l'analyse de la menace n'était pas encore moins bien lotie. On peut y associer des aspects négatifs bien connus de la profession :

- Sans menace crédible, il n'est pas possible de convaincre de la réalité du risque

- Sans informations crédibles, la menace demeure floue tant dans les aspects qualitatifs que quantitatifs

Est-ce à dire que chaque organisation devrait disposer d'analystes de la menace ? de spécialistes de la veille ? Presque...Mais c'est bien sur impossible.

En bref, cette démarche interrogative s'est transformée en : "comment construit-on l'ennemi" ? Cette vision, que l'on pourrait attribuer à la pensée militaire, ne semble pas toujours explicite dans le raisonnement de l'analyse de risque. D'une certaine manière, la mesure de l'agression ou du conflit possible, en matière d'information, semble parfois réduite à un strict minimum.

Qu'en pensez-vous ? Comment, et grâce à quoi, matérialisez-vous la menace ? L'ennemi ?

Ne pensez-vous pas que, mieux construite, celle-ci contribuerait :

- à convaincre le conseil d'administration que l'entreprise est bien menacée ?

- à mieux représenter cette menace lors de vos sensibilisations ?

Source :

dans le texte

mardi 22 janvier 2013

L'Angleterre annonce rejoindre le CCD COE

Le premier ministre britannique David Cameron annonçait hier la volonté de rejoindre ce centre de réflexion et d'expertise relié à l'OTAN. Trois pays ont ainsi annoncé cette volonté de participer officiellement aux travaux de cette entité : les deux autres étant la France et la Turquie. 

Nul doute que les travaux menés continueront à apporter des éléments de réflexion intéressants comme le Manuel de Tallin. Ne doutons pas de la complexité à partager des informations sur ces sujets que l'on sait très sensible. C'est pourquoi il est permis de se demander si ce centre sera susceptible de dépasser les questions juridiques et doctrinales.

Source :


mardi 15 janvier 2013

Red October...plonger dans un univers mobile

Des analystes en SSI, en particulier issus de kaspersky Lab, publiait hier un article passionnant décrivant le système virale complexe désormais connu sous le nom de "Red October". 

Selon l'analyse, ce malware présente un fort niveau de complexité matérialisé par plusieurs aspects : un nombre important de fonction et de modules créant une structure complexe composée de nombreux fichiers (plus de 1000), une capacité à demeurer "dans l'ombre" pendant plusieurs années selon l'auteur (traces d'exécution débutant vers 2007), une capacité de résilience matérialisée par une infrastructure disséminée et résistante à la perte des serveurs C&C.

L'étude montre également que le malware cible prioritairement des acteurs ou des entités gouvernementales ou impliquées dans des activités critiques (nucléaires, défense...). Autant les premières assertions relatives aux caractéristiques du malware se prouvent assez facilement, autant il faut croire sur parle l'auteur à propos des cibles supposées. Peut-être une action plus ou moins légale (piratage d'un serveur de l'infrastructure) aura permis d'acquérir des informations de ce type. On en rappelera les limites.

Comme cela est souvent le cas, des postes de travail ont été visés en utilisant en particulier des vulnérabilités propres au système de Microsoft et notamment de sa suite bureautique Office. Les failles utilisées montrent également une capacité d'évolution du malware puisque celui-ci utilise des vulnérabilités variables dans le temps (2010, 2011 et 2012 au moins) et qui n'existaient pas au moment de ses premières exécutions.

L'article rapporte également que des plateformes mobiles ont été visées par ce malware, pour le moment il semblerait que seul iPhone, Nokia et Windows Mobile soient en cause. Cela devra être confirmée par d'autres études. Il semblerait enfin que la méthodologie privilégiée pour l'infection soit un "classique" hameçonnage ciblé ou spear-phishing.  

Une analyse basée sur le code et l'usage des certains termes transcrits du russe ou encore la référence à des messageries russes (mail.ru) permettent à l'auteur de pointer du doigt des éléments russes en ce qui concerne les modules (récupération des credentials, action sur les périphériques USB, "écoute"...). L'exploitation des vulnérabilités seraient d'origine chinoises en revanche.

On reste bien évidemment sceptique sur de telles assertions non pas en ce qui concerne l'auteur dont les compétences semblent excellentes. Mais des actions de ce type prévoient très probablement que le code sera découvert si l'on songe à ses autres capacités de résilience et si l'analyse ne révèle pas d'obfuscation du code, on peut songer à la possibilité de "faire mentir" le code afin d'éloigner les soupçons. Ceci n'étant qu'une possibilité.

Ce système viral s'ajoute donc à la liste des attaques réfléchies et menées avec prudence et circonspection, suffisamment pour demeurer discret pendant plusieurs mois ou années. Le ciblage concomitant des systèmes mobiles et fixes représentent ici une nouveauté intéressante qui tend à confirmer la volonté de "cibler" l'attaque. 

Pour les férus de technique, d'autres articles suivront sur les médias cités. Edit : cette source a été ajoutée en première référence ci-dessous.

Sources :


mardi 4 décembre 2012

La DARPA souhaite de la confiance !

Un des problèmes récurrents en sécurité est la confiance que l'on peut avoir dans les produits que l'on achète à des tiers. Un récent billet remettait cet enjeu en perspective. Ne pas disposer d'un code source ou ne pas connaître les rouages du fonctionnement d'un produit, c'est également assumer la possibilité que ce dernier puisse exécuter des actions non-souhaitées ou, plus simplement, ne pas faire ce qui est attendu dans des conditions de sécurité optimales.

Cette question est évidemment ardue car le temps nécessaire pour établir la confiance est justement long : c'est un exercice complexe requérant des capacités relativement peu répandues. C'est pourtant la question que se pose la DARPA, une des agences de recherche américaines notamment en matière de défense.

Particulièrement en pointe ces derniers temps, l'entité a donc lancé un nouveau programme dénommé Vetting Commodity IT Software and Firmware (VET) dont l'objectif est notamment de retrouver un niveau d'assurance suffisant pour les très nombreux objets à composante technologique utilisés au sein du gouvernement américain.

Car, en effet, le défi comporte une notion d'échelle : il est impossible d'analyser en détails l'ensemble des programmes, codes et fonctionnalités de cette quantité très importante de composants achetés par le ministère de la Défense américain et utilisés chaque jour.

La volonté de la DARPA est donc de pouvoir résoudre cette complexe équation qui est de retrouver la confiance technologique dans un contexte de ressources nécessairement limitées par rapport à l'ampleur de la tâche.

Pour cela, le programme VET se fixe trois objectifs prioritaires :

- Permettre à un analyse de définir relativement rapidement quelles seront les fonctionnalités à problèmes ou les potentielles menaces ;
- Démontrer que ces menaces potentielles ne sont pas matérialisées dans l'objet analysé ;
- Passer à l'échelle...

Ces fonctions nécessitent tout à la fois des outils adaptés et des organisations ou des processus capables de répondre de manière efficace et c'est tout l'enjeu.

Dans une perspective plus large, la démarche de la DARPA constitue une avancée qui, si elle est concrétisée, pourra être qualifiée de majeure. En effet, cette problématique de la confiance est centrale pour toutes les entités souhaitant atteindre un niveau de sécurité cohérent et les processus ad hoc ne sont pas nécessairement efficaces car ils prennent du temps.

Si le programme tient ses promesses et qu'il arrive à résoudre ce qui semble être un quadrature du cercle, il sera bon de s'en inspirer afin de pouvoir élever globalement le niveau de sécurité et retrouver une confiance perdue depuis bien longtemps !

Source :

http://www.informationweek.com/security/vulnerabilities/darpa-looks-for-backdoors-malware-in-tec/240143043

http://www.darpa.mil/NewsEvents/Releases/2012/11/30.aspx

jeudi 29 novembre 2012

Un camp de manoeuvre pour la LID

Une information très intéressante a été publiée très récemment relative aux pratiques d'entraînements des professionnels de la lutte informatique aux Etats-Unis. Il semblerait ainsi qu'un camp d'entraînement spécifique aient été créés sous la forme d'une petite ville disposant d'une connectique accrue et de systèmes d'informations nombreux notamment en ce qui concerne les SI dits "vitaux".

NetWars CyberCity située prés de la ville de Turnpike dans le New-Jersey a été développée  en collaboration avec le SANS Institute, une entité spécialisée dans la formation en sécurité informatique. Un de ses objectifs est notamment de former les futurs spécialistes des forces armées américaines dans le domaine de la lutte informatique. Une des composantes de la formation apparaît à ce titre très défensive quand l'autre semble bien plus offensive.

Bien évidemment, la taille des infrastructures est réduite et les bâtiments miniatures. Les composants, en particuliers les systèmes informations supportant des services comme la fourniture d'électricité ou la gestion de l'eau, proviennent de systèmes réels utilisés au quotidien.

Afin d'élargir le débat, force est de constater que cette initiative renforce le pivot effectuée par la lutte informatique actuelle. Auparavant, l'action offensive sur les réseaux s'apparentait essentiellement à des actions qui n'étaient qu'indirectement liées à une pratique de "guerre" : les nombreux cas rapportés rappellent bien plus, pour ce que l'on en sait, des cas d'espionnage, de subversion ou encore de perturbation. Une action qui semble plus clandestine.

Toutefois, cette orientation qui vise à donner un contenu plus "guerrier" dans le sens plus conventionnel , à priori, de mener de la guerre et les affrontements est plus récente. Elle s'avère parfaitement cohérente avec les choix stratégiques que l'on peut connaître des Etats-Unis, en particulier le fait qu'une attaque informatique puisse recevoir une représailles par des moyens dits "conventionnels" justement. 

La réflexion pourra objecter plusieurs remarques dont par exemple que les temps nécessaires aux attaques informatiques ne sont pas compatibles avec la réactivité nécessaire aux conflits armés.  A cet égard, on rappellera que les conflits font justement l'objet de planification et d'entraînement, à l'aide de structures dédiées et de scénarios jugés pertinents. Il faut également se souvenir des récentes orientations données à la recherche, en particulier par l'intermédiaire du programme "Fast-track" de la DARPA qui semble pleinement répondre à ces besoins.

Note : sur les problématiques d'entraînement ou d'adaptation aux conflits, dont je ne suis pas spécialiste, je conseille vivement la lecture de ce blog : http://lavoiedelepee.blogspot.fr

Source :


jeudi 15 novembre 2012

Le Président OBAMA formalise les opérations informatiques offensives

Premier à l'avoir révélé, le Washington Post a ainsi publié un article annonçant la signature par le Président OBAMA, sans doute à la mi-octobre d'un document organisant les opérations militaires de nature informatiques et à vocation offensive.

La directive politique présidentielle n°20 (Presidential Policy Directive 20) établit ainsi un ensemble de critères et de guides ayant pour objectif d'encadrer l'action des agences officielles dans ce domaines. Ce document étant classifiée, nous en sommes donc réduits à croire l'organe de presse sur parole.


Un contexte bien particulier...

Une précision s'impose : ce document s'inscrit dans la suite d'une longue bataille au sein du Congrès américain qui n'a jamais permis d'aboutir à la rédaction d'un document faisant consensus sur l'organisation de ces fonctions et opérations.

De même, j'imagine déjà plusieurs lecteurs se demander l'utilité d'un tel document alors que la NSA existe depuis longtemps, le Cyber Command également, et qu'ils ne sont certainement pas restés inactifs depuis leur création. De plus, l'observation des unités impliquées est trompeur car comme le rappelait Daniel Ventre, les Etats-Unis intègrent des unités de guerre électronique dans leurs listes d'unités à vocation "cyber"...(sic)

Rappelons donc qu'il existe plusieurs types d'acteurs, officiels et officieux, menant différents types d'opérations. Certaines peuvent être tout à fait officielles et entrer dans le cadre d'une action militaire connue et publique. D'autres peuvent être discrètes mais demeurer officiels. Les dernières, enfin, seront clandestines et relèveront notamment des agences de renseignement, par exemple.

Pour étayer cette distinction, on pourra reprendre l'action des armées françaises en Afghanistan : publique, connue et officielle bien que certains éléments demeurent dissimulés afin de protéger les soldats. Les actions des dites "forces spéciales" sont très discrètes mais ne sont pas clandestines et les intervenants sont des "soldats" en uniformes et identifiables. Enfin, les action des services de renseignements (DGSE par exemple) sont souvent dits clandestins.

Le document du Président ne concerne donc, dans ma compréhension, que la première voire la seconde catégorie. La dernière quant à elle n'a sans doute pas attendu ce document pour agir.

Une différenciation des opérations

Toujours selon l'article, une distinction importante est faite :

- la "network defense" regroupe les actions de sécurité et de protection ou encore de défense des réseaux américains : l'article n'est pas plus précis.

- les "cyber operations" sont des actions offensives conduites par des entités militaires ou ayant cette vocation et dans le domaine de l'informatique et des réseaux.

Contrairement à ce qu'une partie des articles pourrait faire croire, il ne s'agit pas d'autoriser des contre-attaques ou de donner carte blanche à des geeks travestis en militaires. Ce document et les directives qu'il contient vise au contraire à formaliser les rôles des agences et leurs relations et à donner un cadre strict à des opérations offensives ou de contre-offensives.

A cet égard, le cas Stuxnet dont aucun des acteurs invoqués n'a reconnu la paternité (sauf erreur de ma part) n'entre pas dans ce type d'opérations mais bien plutôt dans une approche clandestine qui aurait ici, connu une forme d'échec justement.

Autre point, ces opérations auront notamment comme obligations de respecter l'ensemble des dispositions du droit des conflits armés.

Cette information est particulièrement intéressante car elle contribue à renforcer l'impression que les Etats-Unis souhaitent donner un contour et un aspect officiel à une pratique du conflit qui s'est jusqu'ici distingué par ses aspects dissimulés et se rapprochant beaucoup du renseignement. Passer d'une pratique de renseignement, même agressive, à un volet militaire plus classique, officiel n'est pas aisé et il n'est même pas acquis sur le succès sera au rendez-vous.

Source :


mardi 30 octobre 2012

Pourquoi j'aime la LID...

La LID pour Lutte Informatique Défensive et son corollaire plus sulfureux, la LIO (offensive) n'est ni sexy ni glamour ni...anglo-saxon. Tout le contraire du "cyber"...

J'ai fait le test : http://willusingtheprefixcybermakemelooklikeanidiot.com/ ...et effectivement, vu que je ne suis pas un auteur de science-fiction ou autre, l'emploi systématique du préfixe n'est pas approprié. Pour une saine qualité des propos tenus sur vos blogs, j'encourage tous les auteurs s'étant approprié ce sujet à faire également le test.

Vous l'avez deviné, cet article sera un billet d'humeur comme ce blog en a déjà vu quelques uns. Notons par ailleurs que je ne suis pas le seul : dans un récent article, Stéphane Bortzmeyer relevait quelques incohérences sur le sujet. Ce n'est pas non plus le premier article que je commets sur le sujet.

J'aime la LID parce que c'est "vrai"...

C'est une notion assez claire et qui ne préjuge de rien. C'est informatique, certes, c'est défensif ou offensif (on tape en premier ou où se protège) et puis la lutte, ça nous connait nous autres gaulois. D'ailleurs, ça pourrait même parler d'information si l'on voulait vraiment.

Deux raisons essentielles ont contribué à la création de cet article : le premier est l'usage sans commune mesure du terme sans une certaine retenue que l'on observait encore parfois. Le second est, corrélativement à l'inflation du sujet dans les médias spécialisés ou non, la profusion de nouveaux experts qui traitent ce sujet comme il traiterait n'importe quoi. 

De vagues questions demeurent parfois : faut-il comprendre la technique pour se permettre une analyse cyber ? Non, savoir éplucher les pommes de terre est suffisant, c'est d'ailleurs évident.

Après tout, c'est vrai que nous n'avons pas travaillé pendant plusieurs années pour acquérir une connaissance et des compétences sur le sujet. Verrait-on un expert en sécurité se mêler de géopolitiques ? Verrait-on un informaticien donner des conseils à un expert en droit international ? Je ne le crois pas mais visiblement l'inverse est possible.

"Charité ordonnée commence par soi-même" dit le proverbe. En avant pour l'auto-critique : il suffit de lire le titre de ce blog ou encore certains de mes récents articles. Je ne suis pas le dernier à utiliser ce fameux préfixe ou encore à formuler d'obscures hypothèses sur la nature du "milieu" ou que sais-je encore. Pour ma défense, Votre Honneur (encore un anglicisme..), une meilleure compréhension du message pouvait être une nécessité et induire des simplifications.

J'aime la LID parce que c'est simple...

Par exemple, ça ne préjuge pas de l'identité ou de la nature d'un domaine, d'un milieu ou encore d'une somme de technologies. Car après tout, quels travaux géopolitiques ou encore sociologiques ont-ils démontré qu'Internet était un "espace", ou encore un "milieu"...

Comme le disait Einstein : "Les choses devraient être faites aussi simples que possible, mais pas plus simples". D'ailleurs, n'hésitez pas à lire cet article du New-York Times : un émérite professeur y rappelle les problématiques de confiance inhérentes aux modèles informatiques actuels et ses solutions...D'ailleurs, il ne parle pas beaucoup de "cyber" mais bien plus de sa rencontre avec le célèbre scientifique.

Alors oui, nous usons parfois de simplifications afin de ne pas brouiller le message. Mais lorsqu'on se permet de simplifier, c'est parce que l'on maîtrise suffisamment un sujet pour mesurer les écarts que l'on comprend la légitimité des travers qu'imposent les sujets.

Et puis, à force d'écouter ces prétendus experts, ce que l'on ne fait pas, c'est élever le niveau de sécurité, former des gens, renforcer des organisations, se rappeler qu'on a des compétences et qu'on avait des industries, sensibiliser, rappeler et parfois même punir.

Enfin, un autre test pour ceux qui doutent encore : si parler "cyber" ne fait pas un expert, comment les distinguer ? C'est assez simple : il suffit de demander à chaque "expert" de refaire son discours sans jamais utiliser cette simplification, de conserver le même niveau de détail et le même apport de savoir...Et vous verrez assez vite à qui vous avez affaire.

J'aime la LID parce qu'au fond, c'est assez pratique

Comme ce n'est pas vraiment connoté ou marqué, ça n'empêche pas de réfléchir "stratégique". Même si on préférera une bonne vision globale, ça ne coupe pas des fondamentaux.

Par exemple, on peut faire de la sécurité informatique dans la LID, on peut également faire de la sécurité des informations ou de la SSI si on le souhaite.

On peut également analyser les évènements dans le détail tout en essayant de discerner des tendances globales : l'usage d'une technologie, la marque d'un groupuscule, l'implication d'un ou de plusieurs Etats...

Alors, de grâce, cessons d'entretenir la Peur, le Doute et l'Incertitude (traduction libre du FUD) en accolant du "cyber" à chaque discours. Et si ce n'était pas la rigueur intellectuelle, ce serait pour la langue française pour qui ce n'est même pas un mot !


Source :

dans le texte

mardi 16 octobre 2012

Le cyberespace est-il "espace" ?

Observateur depuis quelques temps de l'évolution des moeurs et des modes d'affrontements sur Internet ou dans le cyberespace, il semble se produire récemment des évolutions notables. Ce que l'on appelle parfois des "signaux faibles" semblent apparaître ça et là.

Le discours de Léon Panetta prononcé récemment est ainsi instructif : celui-ci évoque de manière directe à la fois le besoins de maîtriser les aspects offensifs pour mieux les comprendre mais également le fait de disposer d'une capacité déjà fortement structurée. Comme si tout cela concourrait à la mise en place d'une forme de "dissuasion", le patron de la NSA et du Cyber-Command, le Général Keith Alexander évoquait tout aussi récemment le développement de ces capacités.

On retiendra ainsi 3 points qui me paraissent essentiels :

- le discours désormais dénué de "langue de bois" qui décrit l'existence de capacités offensives. Rappelons le contexte législatif problématique du moment où les acteurs sont en attente d'arbitrages au sein des institutions parlementaires avant la nouvelle loi relative à la "cyber-sécurité ;

- bien que généralement l'on repousse la "dissuasion" comme une forme de stratégie applicable au cyberespace, il est bon de se souvenir que dissuader un acteur de commettre une action ne passe pas forcément par un missile nucléaire. Avertir ou montrer ses muscles est également une partie du processus : chaque enfant dans une cour d'école pourra vous le démontrer. La concomitance de ces discours n'est pas sans lien avec l'affirmation d'une forme de "puissance" dans ce domaine ;

- enfin, un aspect interpelle dans le discours de M. Panetta : sa confiance dans la capacité des Etats-Unis à localiser les acteurs d'attaques informatiques et de leur appliquer les traitements et punitions liés à leurs actions. Ceci a de quoi interpeller car jusqu'ici, la notion d'invisibilité sur Internet et l'impossibilité d'imputer formellement constituait une donnée structurante.

Bien évidemment, l'on sait depuis longtemps qu'il est possible de retrouver des responsables d'actes délictueux ou des attaquants informatiques, surtout lorsque les flux sont surveillés. Il demeurait toutefois relativement acquis qu'un attaquant motivé, intelligent et disposant de quelques moyens pouvait assez facilement demeurer dans l'ombre.

Info ou intox ?...Une affaire à suivre !

Mais l'évolution ne s'arrête pas là. Après avoir insisté sur la nature "géographique" et spatiale du..cyberespace, il semble que cela ne suffise plus. On ne compte plus aujourd'hui les articles, mémoires et autres opinions faisant d'Internet un nouvel espace de bataille, à l'égal des autres (sans doute aussi sur ce blog).

On prédisait même une évolution du domaine comme on a pu le voir sur mer puis dans les airs. C'était oublier une donnée fondamentale : air, mer ou terre sont des données fortement exogènes à l'homme. Les propriétés physique des espaces aériens et maritimes sont des données constantes et stables , pré-existantes à l'humain.

A contrario, Internet ou le "cyberespace" est un espace construit, non seulement physiquement et techniquement par l'homme. Il est également construit car on a souhaité lui donner du sens et des particularisme, le qualifier et identifier des caractéristiques. Il demeure pourtant un "espace" instable, mouvant et très évolutif sous la pression des technologies et des usages.

Ainsi, le très célèbre M. Libicki produit-il un récent article dont le titre suffit : "Cyberspace Is Not a Warfighting Domain" !...et l'on trouve dans la citation d'introduction des réflexions parallèles à celles évoquées plus haut.

Autre élément : une publication évoquait dernièrement les difficultés rencontrées par l'Air Force dans l'usage de la définition du cyberespace. Pour les non-familiers, il est bon de rappeler que cette composante de l'armée américaine avait rajouté le cyberespace dans sa devise qui incluait l'air, l'espace et bientôt le cyber ! C'est dire si la confusion jouait déjà à plein.

Aujourd'hui, cette approche, matérialisée dans une doctrine semble poser de nombreux problèmes notamment au niveau des moyens à mettre en oeuvre obligeant ainsi les responsables à faire évoluer leur vision.

C'est ainsi : le cyberespace qui était autrefois Internet se modifie. Il n'est pas constant, il n'est pas "fini" et peut évoluer de mille manières. Sa compréhension technique est un atout indispensable à l'analyste qui devra aussi saisir la notion d'usage et l'inter-pénétration avec la société. En matière stratégique, il doit visiblement être redéfini : c'est un besoin qui semble impératif à plusieurs acteurs et qui devra être attentivement suivi.

Source :

dans le texte

vendredi 5 octobre 2012

Cyber Europe 2012...quelle profondeur ?

L'ENISA, l'agence européenne chargée des questions de sécurité des systèmes d'informations a réuni hier prés de 300 personnes dans la conduite d'un exercice de lutte informatique. Un précédent opus de cet exercice avait réuni en 2010 plusieurs participants.

Au-delà du chiffre des 300 professionnels de la sécurité, quelques éléments sont intéressants :

- 4 pays étaient invités en tant qu'observateurs et 25 pays ont directement participé, ce qui est relativement intéressant pour l'Europe actuelle.

- plus de 1000 incidents impliquant un volet "cyber" ont été joués et traités par les participants.

- le secteur public européen n'était pas le seul contrairement à 2010 semble-t-il. Des acteurs de la finance, des fournisseurs d'accès ou de services sur Internet ou encore des acteurs du eGovernement étaient également impliqués.

Trois objectifs ont été retenus pour cet exercice qui s'inscrivait dans un cadre général impliquant un important déni de service sur des infrastructures et des services importants. Selon le scénario, le DDOS retenu aurait pour capacité d'ennuyer sérieusement des millions de citoyens. Une forme étendue de ce qui a pu se passer en Estonie donc.

Les 3 objectifs de l'exercice :

- Mesurer l'efficacité et la capacité des mécanismes et procédures d'échanges et de réactions actuelles notamment en matière de flux d'information en cas de crise

- Analyser les capacités de coopération entre le privé et le public

- Identifier les marges de progression dans la gestion européenne des crises "cyber"

Ce type d'exercice demeure largement fictif car "sur-table" mais toujours intéressant. La participation d'acteurs privés est un facteur de réalisme et de crédibilité. L'aspect déni de service pose question car on peut se demander si les attaques actuelles sont bien représentées par cette méthode. Toutefois, peu de détails sont livrés et on reste un peu sur notre faim.

Une remarque finale : après tout, ce type d'attaque n'est-il pas un des rares, voire le seul, à faire intervenir officiellement des représentants de gestion de crise par pays ? En effet, une attaque plus intrusive de type "APT" dont l'objectif pourrait être l'espionnage ferait-elle l'objet d'une communication entre états ?

Source :


mardi 2 octobre 2012

La cyber-défense se fait étriller...

Une fois n'est pas coutume, un article analytique très intéressant développe une thèse selon laquelle les systèmes actuels de cyber-défense américains et européens ne sont absolument pas adaptés aux menaces du moment. Ce billet aura pour but d'en exposer les principaux arguments :

Ainsi, Chris C. Demchak reproche-t-elle aux entités comme le Cyber Command de perpétrer une vision trop militaro-centrée qui répondrait par exemple à des pratiques agressives que l'on pourrait observer dans une guerre déclarée. Cette situation ne serait ainsi pas propre à développer une capacité de résilience face aux attaques informatiques modernes.


Si le fait de confier le poste de chef du cyber-command et directeur de la NSA à un seul individu semble apporter un gain de compétences et de ressources, l'auteur trouve que les restrictions légales empêchant par exemple la NSA d'apporter son aide ou ses compétences aux domaines civils n'est pas souhaitable. Selon elle, c'est priver l'ensemble des secteurs critiques d'une aide précieuse que le DHS ne peut prétendre aujourd'hui apporter.

La séparation des rôles étant pour elle une forme de relique de la guerre froide, il prétend au contraire que dans un monde interconnecté au sein duquel la porosité des frontières est patente, cela ne peut suffire. De plus, l'action de la criminalité organisée tend à poser autant de problèmes que les menaces étatiques et profiter de telles organisations.

Du côté européen, l'auteur analyse nos dispositifs  comme une suite d'actions nationales  à vocation économiques essentiellement : il s'agit de protéger nos intérêts économiques en s'appuyant sur l'acteur majeur du secteur, le FAI. Selon elle, une telle approche qui sous-estime également la transnationalité de cette forme de criminalité est un facteur d'échec.

Elle retient enfin 9 attitudes ou critères permettant d'éclairer ces manquements :

- une analyse trop tournée vers le conflit inter-étatique qui empêche de prendre en comptes les attaques actuelles et ses effets dramatiques sur notre système "socio-technical-economic";

- nous séparons trop la résilience des perturbations notamment dans l'analyse et l'affectation des ressources ;

- trop d'importance est donnée aux systèmes militaires, gouvernementaux ou critiques (du secteur privé) au détriment des secteurs et systèmes ayant un rôle prépondérant dans le bon fonctionnement de nos économies ;

- nous sous-estimons la "puissance" de la criminalité ;

- trop d'investissements sont faits afin de renforcer un système qui est par sa conception non propice à la sécurité (j'en parlais ici) au lien de renforcer les bases, notamment de l'internet ;

- l'approche de la sécurité est encore trop technique, ignorant les interactions entre humain et technologique, en particulier les comportements qui tendent à rechercher les failles d'un système ;

- le coût de la résilience ou des perturbations ne sont envisagés qu'à court terme et ignore les impacts de long-terme, créant des vulnérabilités exploitables par un adversaire déterminé ;

- il y a trop peu d'investissement dans la formation, la connaissance et le capital humain de la cybersécurité. En particulier, les intérêts décidant des priorités de formation sont trop liés à des priorités économiques de court-terme ;

- l'usage de l'approche par les risques ou par l'assurance contre les effets de la réalisation de ces risques au lieu d'une approche intégrée multinationale encourage les attaquants à cibler de multiples états ;

Cette analyse très tranchée de l'organisation de la cyberdéfense présente de nombreux aspects intéressants, en particulier sur la séparation des acteurs et des périmètres de responsabilité ou encore les démarches logiques utilisées dans l'analyses des menaces ou enfin sur le manque de maîtrise du système dans son état actuel.

Au contraire, certains aspects sont tout à fait ignorés comme par exemple le fait que les restrictions imposées à la NSA peuvent provenir d'un souhait de protéger les libertés individuelles. Quant à certains aspects, ils demeurent parfois nébuleux. Enfin, on s'interroge sur les indicateurs utilisés pour affirmer que la criminalité est moins prise en compte que l'action sur les système dits "stratégiques" par d'autres états.

Ce texte demeure toutefois très éclairant et pourra utilement nourrir toute réflexion ultérieure sur la construction de capacités de "cyber-défense".


Source :


mardi 27 mars 2012

Les 3 priorités d'Howard Schmidt pour 2012 !


Howard Schmidt, est un acteur connu désormais pour être le conseiller et le coordinateur en matière de cybersécurité du Président des Etats-Unis. Il livrait récemment ses priorités en matière de sécurité des systèmes d'informations pour les systèmes fédéraux.

Ces priorités peuvent être résumées en 3 axes :

=> Disposer de connexions internet "de confiance" présentant d'importantes fonctionnalités de sécurité et des moyens d'en mesurer l'efficacité

=> Monitoring des Systèmes d'Informations Fédéraux : derrière ce méchant américanisme peut-être compris une surveillance accrue de ces systèmes. Plus intéressant, M. Schmidt évoque le passage d'une sécurité statique à une sécurité dynamique, asssociant l'analyse des risques à des procèdures et outils permettant de diminuer le niveau de risque ou d'exposition de manière réactive.


=> Améliorer les outils et usages en matière d'authentification afin de disposer de réelles capacités d'authentification forte.

Si le choix de ces priorités relève évidemment d'un fort niveau d'abstraction, on est étonné par certaines références comme le fait de disposer d'un Internet sécurisé. Il semble demeurer l'illusion selon laquelle un système conçu dans des buts tout à faits différents pourrait remplir les besoin liés à une administration incroyablement inter-connectée.

Source :

mardi 20 mars 2012

DARPA à l'honneur !


Relativement discrète à l'origine, la DARPA ou Defense Advanced Research Project Agency est une entité de recherche relevant du Department of Défense américain, autrement dit le Ministère de la Défense.

Elle est désormais relativement bien connue du grand public, et dispose même d'un site Internet, pour plusieurs raisons : sa responsabilité dans le processus de genèse de ce qui est aujourd'hui notre Internet, le fait qu'elle soit une entité de pointe dans la recherche et la création de technologies pour les forces armées et enfin, sa capacité et légitimité à penser à des choses que l'on jugerait parfois un peu folles...Mais après tout, comment imaginer un réseau "unique" connectant le globe !

Ces derniers jours ont été l'occasion de parler à nouveau de cette entité, bien évidemment dans le cadre des éléments qui nous intéressent, au travers de deux projets intéressants.

Le premier provient d'un retour d'expérience des opérations militaires menées en Libye : il semblerait qu'à l'origine, des militaires américains aient envisagés de bloquer les systèmes de défense aériens libyens avant le déclenchement des opérations aériennes de l'OTAN. Toutefois, les outils alors en leur possession ne leur aurait pas permis d'agir et de réagir à la vitesse souhaitée : il est évoqué une durée d'un an pour développer un produit susceptible de produire les effets attendus.

Cela n'étonne pas forcément si l'on se rappelle un peu des particularités de Stuxnet : l'adaptation au contexte. La vision de la lutte informatique offensive parait parfois un peu bousculée par les habitudes induites par les intrusions constatées sur Internet notamment au travers d'outils spécialisés et popularisés par certains "script-kiddies". Pour autant, on pourra se rappeler que l'adaptation à une technologie spécifique et un contexte particulier (hors-réseau par exemple) n'est absolument pas évident et demande de très bien connaître la cible pour en déduire ses vulnérabilités et définir des mesures offensives efficaces.

C'est pourquoi il a été décidé, notamment par le sous-secrétaire d'Etat à la Défense, William J. Lynn III ainsi que par un représentant du Joint Chief of Staff d'affecter un budget de 500 millions de dollars à la DARPA.

Parmi les objectifs fixés et en cohérence avec l'analyse très personnelle développée ci-dessus, on retrouve la nécessité de :

- disposer d'outils permettant d'agit de manière conjointe avec les outils des forces armées notamment en termes de temps et d'échelle..

- disposer de programmes de type "fast track" permettant de développer rapidement des outils ayant des effets militaires perceptibles dans une perspective de temps compatibles avec les opérations. La notion de "fast track" étant parfois un peu antinomique avec celle de recherche..

- disposer de moyens pouvant "franchir" les absences de connexion : tous les systèmes de commandement et autres réseaux militaires n'étant pas automatiquement reliés à Internet, bien au contraire (comme le signale l'article).

Ces quelques éléments semblent parfois étonnants car on se demande en effet comment considérer la possibilité d'avoir des actions offensives dans le cyber sans se préoccuper des systèmes militaires que l'on cible et du fait que certains sont potentiellement anciens et pas forcément atteignables par Internet.

Peut-être que le passage au "public" de ces informations démontrent alors un certain niveau de maturité ? Ou que cette décision doit être lié à une perspective de dissuasion globale telle que nous l'évoquons parfois dans ce blog ou avec l'Alliance géostratégique ?

Quoi qu'il en soit, ces informations démontrent une évolution pratique et semble-t-il plus rigoureuse des perspectives d'offensives informatiques que les USA semblent vouloir intégrer dans l'ensemble des moyens militaires disponibles - l'action militaire n'étant ni le renseignement ni les actions confidentielles que l'on peut imaginer.

A noter que la DARPA intervient aussi dans des projets impactant profondément les structures et logiques de sécurité. S'agissant du second projet que nous évoquions ci-dessus, celui-ci s'adresse aux problématiques de mot de passe. Chacun connait le dilemme entre un mot de passe considéré comme "fort ", par exemple "4Foeioj61_é&2Tu" et notre pauvre capacité humaine à le retenir.

Depuis longtemps cependant, des tentatives sont faites pour reconsidérer cela. Certains experts considèrent par exemple que les modalités de conservation, chiffrement et transmission des mots de passe doivent devenir la référence en matière de mesure de la capacité de résistance d'un mot de passe.

L'initiative de la DARPA tend plus à supprimer l'usage du mot de passe en mesurant des caractéristiques humaines personnelles et non imitables comme notre manière de taper un "login" ou un identifiant. Tout cela pourrait être associé à des mesures permanentes du comportement comme l'usage de "leurres" qu'un usager légitime reconnaîtrait comme tel alors qu'un usager non-légitime irait ouvrir et serait reconnu comme tel....Bienvenue à l'ère de l'informatique comportementale !

La DARPA est donc de retour au coeur des enjeux de sécurité et de défense, au moins dans le milieu de l'informatique, avec deux informations qui démontrent peut-être qu'elle ne l'a jamais quitté ! Ces innovations, en particulier sur la notion d'outils militaires informatiques, sont également révélateurs d'une tendance plus marquée que, jusqu'ici, l'on pouvait considérer plus "fantasmée" que réellement matérialisée.

Sources :